Um cliente grande pediu ISO 27001.
Entrou na renovação do contrato, no edital ou na due diligence. Sem o certificado, a conversa comercial trava — muitas vezes antes da proposta.
Seu cliente exigiu a certificação ou mandou um questionário de segurança? Um especialista sênior conduz a jornada, sua empresa recebe os entregáveis necessários e acompanha gaps, riscos, ações e evidências na ExpertEasy GRC, chegando muito mais preparada para a auditoria.
Conduzido por um Lead Auditor e Lead Implementer ISO/IEC 27001:2022 — não por um gerador de checklist.
Entrou na renovação do contrato, no edital ou na due diligence. Sem o certificado, a conversa comercial trava — muitas vezes antes da proposta.
Dezenas — às vezes 150 — de perguntas sobre controles, políticas, backup e resposta a incidentes. Ninguém na empresa sabe responder, e o prazo está correndo.
O mercado, o regulador ou a LGPD passaram a exigir segurança estruturada — e você não tem um time de GRC para montar tudo do zero.
Uma jornada simples, do primeiro contato até a porta da certificadora.
Entendemos seu cenário e o nível de maturidade atual.
Mapeamos gaps, riscos e prioridades, com plano de ação.
Construímos o SGSI e apoiamos a implementação dos controles aplicáveis.
Organizamos ações, responsáveis e evidências na ExpertEasy GRC.
Testamos a preparação antes da certificadora.
Sua empresa segue para a auditoria com um organismo certificador independente.
A ExpertEasy prepara sua empresa. A certificação é realizada por um organismo certificador independente.
Plataforma ExpertEasy GRC
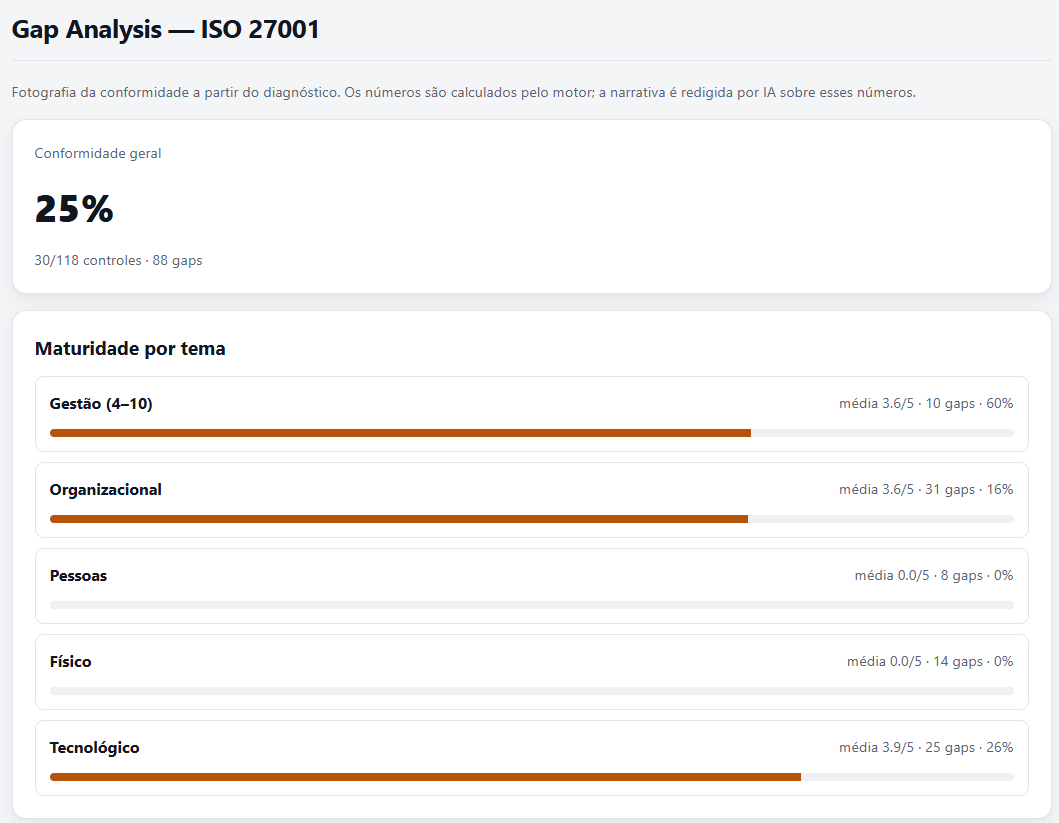
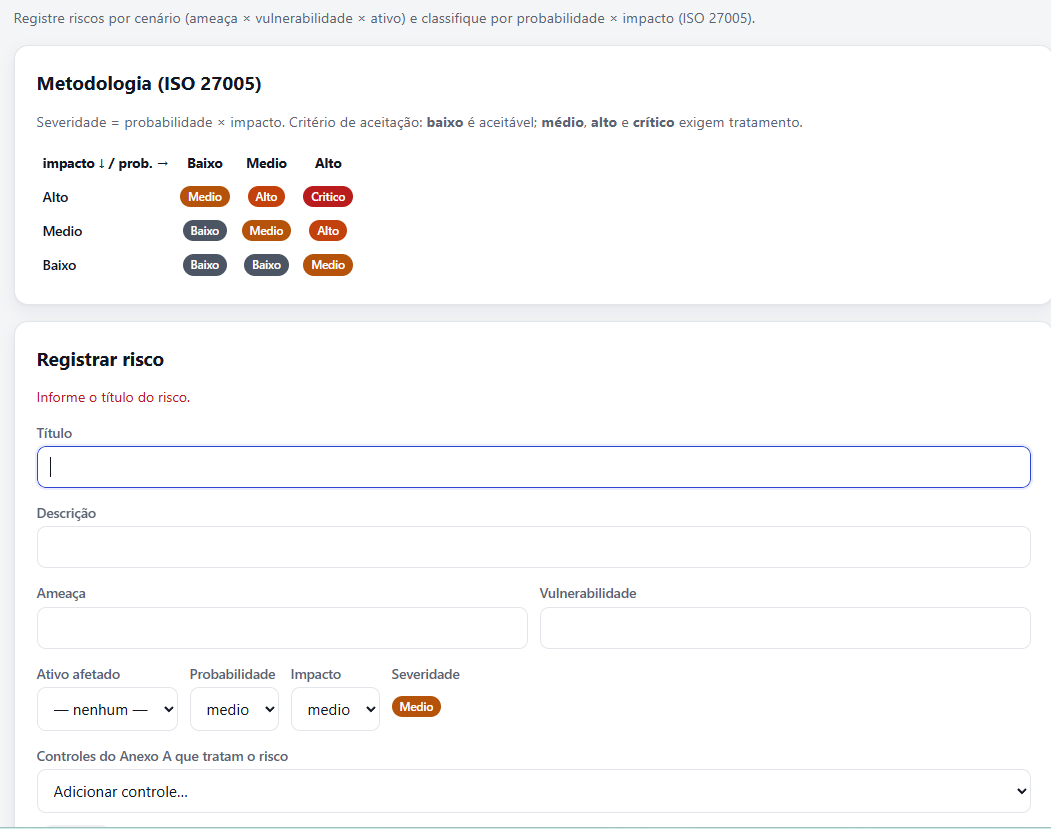
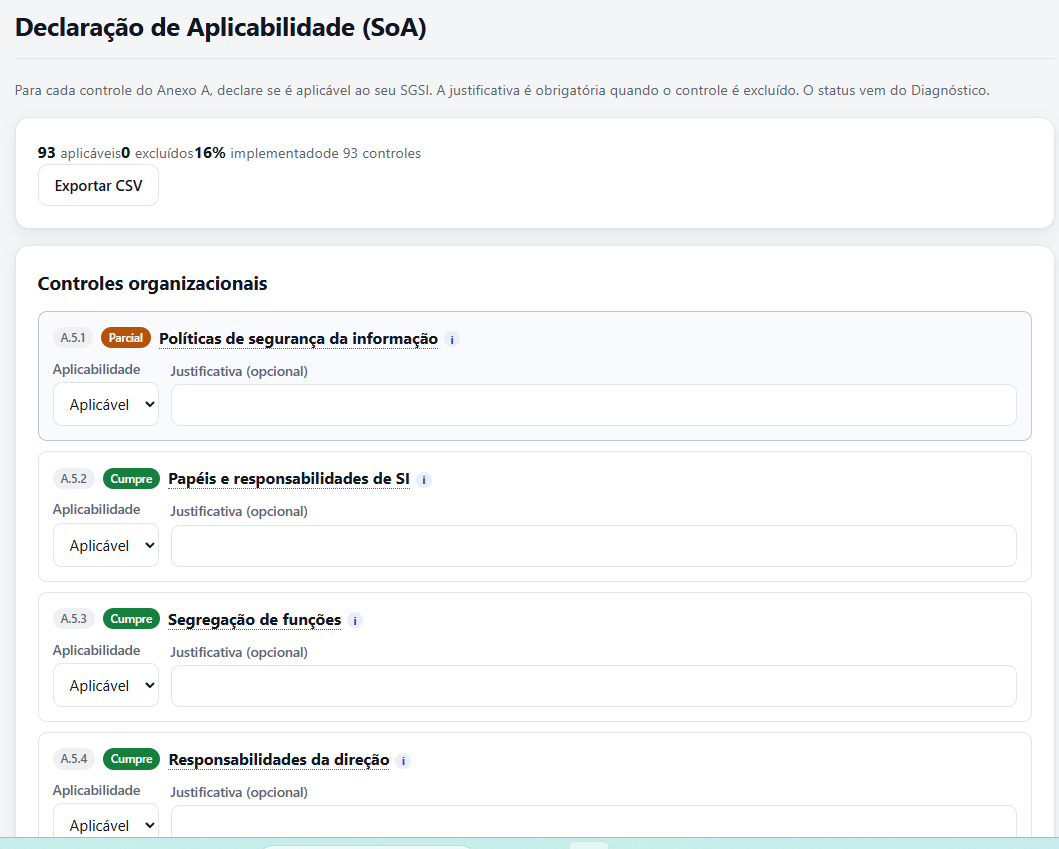
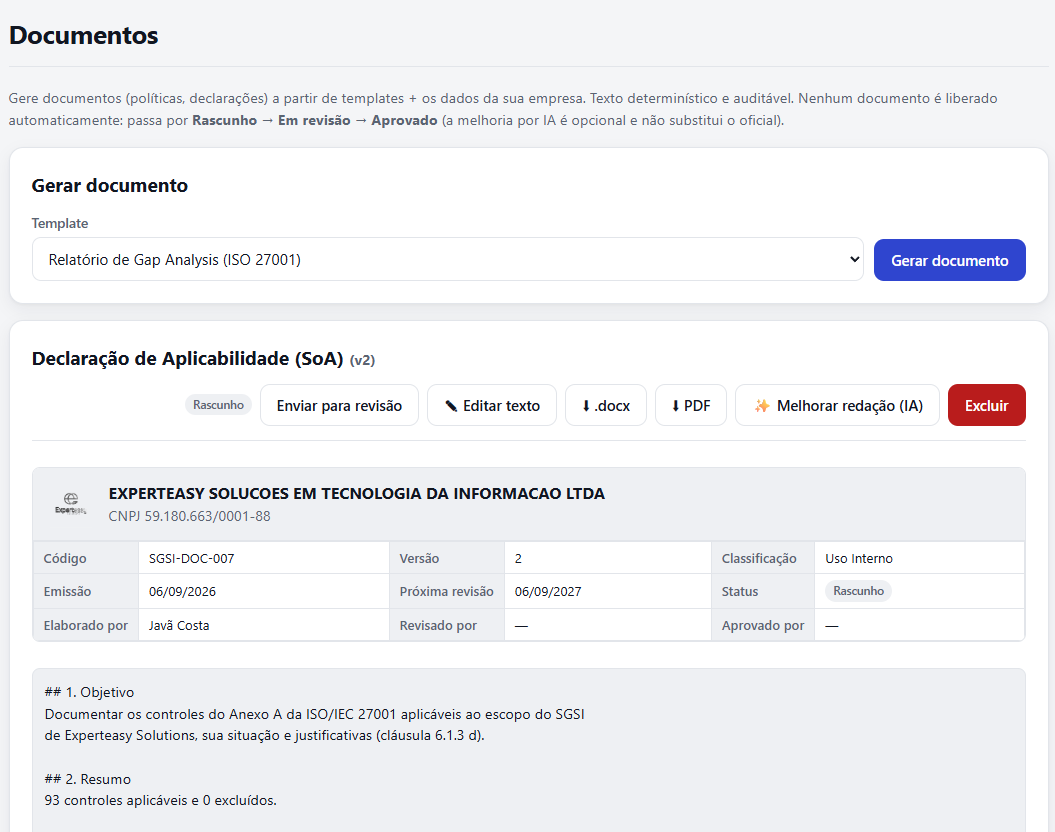
Gaps, riscos, ações e evidências permanecem centralizados e rastreáveis na ExpertEasy GRC — do diagnóstico à preparação para auditoria.
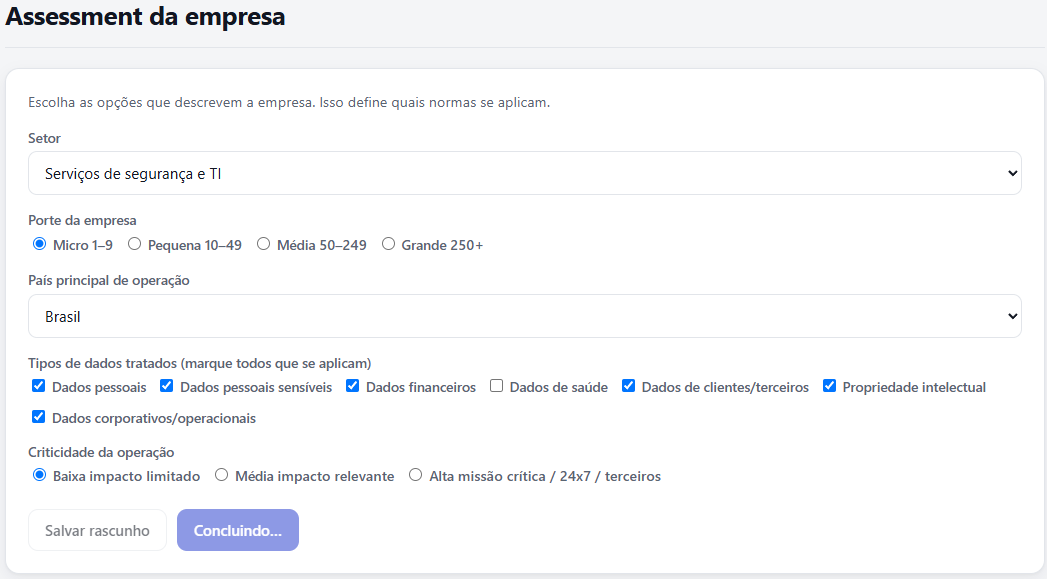
Três formas de entrar, conforme o seu momento. Escopo, prazo e valor definidos.
Seu maior cliente mandou dezenas de perguntas de segurança e deu prazo — e não há quem responda.
Descubra o tamanho do trabalho antes de decidir — e não pague duas vezes.
Prazo: 3 a 4 semanas
100% do valor do Raio-X é abatido do Programa ISO 27001 se você contratar em até 30 dias após a entrega do diagnóstico. Você não paga duas vezes pelo mesmo trabalho.
Do estado atual até a auditoria, conduzido por um especialista sênior.
Prazo: 6 a 9 meses · mínimo 6 meses · plataforma inclusa
Também por blocos — veja em “Ver detalhes”.
Seu projeto é conduzido diretamente por profissional experiente (Lead Auditor/Implementer), sem repasse da execução para perfis juniores.
Não entregamos apenas recomendações: apoiamos a construção do SGSI, o tratamento dos gaps, a definição das ações e a organização das evidências — com escopo e preço fechados.
Gaps, riscos, responsáveis, planos de ação, evidências e evolução ficam centralizados e rastreáveis na plataforma, com dados isolados por empresa.
Acompanhamos a jornada até sua empresa estar preparada para seguir à auditoria de certificação, conduzida por um organismo independente.
Se, na auditoria, for identificada uma não conformidade maior diretamente relacionada ao escopo que implementamos, apoiamos o tratamento sem cobrança adicional. Não prometemos certificação garantida — condições e limites constam na proposta/contrato.
Entregáveis concretos — não apenas horas de consultoria.
A aplicabilidade dos controles decorre da avaliação de riscos e da Declaração de Aplicabilidade (SoA) — não implementamos o que não faz sentido para o seu negócio.
A mesma metodologia, o mesmo acompanhamento sênior e a mesma plataforma ExpertEasy GRC — com uma condição comercial especial para empresas que autorizem, ao final, a utilização do projeto como referência.
O uso de logo, depoimento, case ou atestado ocorre somente mediante aprovação da empresa. Nenhuma informação confidencial, vulnerabilidade, risco ou evidência interna é divulgada.
Fatos verificáveis — se o cliente for consultado, confirmará que o trabalho foi realizado pela ExpertEasy.
Consultoria em segurança da informação, governança e gestão de riscos, com apoio à preparação para a ISO/IEC 27001. Remoto.
Projeto realizado pela ExpertEasy · atestado de capacidade técnica verificável junto ao contratante
Consultoria e assessment de segurança da informação para a rede de parceiros do instituto.
Projeto realizado pela ExpertEasy · atestado de capacidade técnica verificável junto ao contratante
Instrutoria corporativa: capacitação em backup e continuidade (Veritas NetBackup), 30 horas, com apostila autoral e certificação dos participantes.
Projeto realizado pela ExpertEasy · atestado de capacidade técnica verificável junto ao contratanteAtestados de capacidade técnica disponíveis para validação.
Seu projeto não é vendido por um especialista e entregue por um consultor júnior. Na ExpertEasy, quem conduz é o especialista sênior, o mesmo nome que assina o atestado.
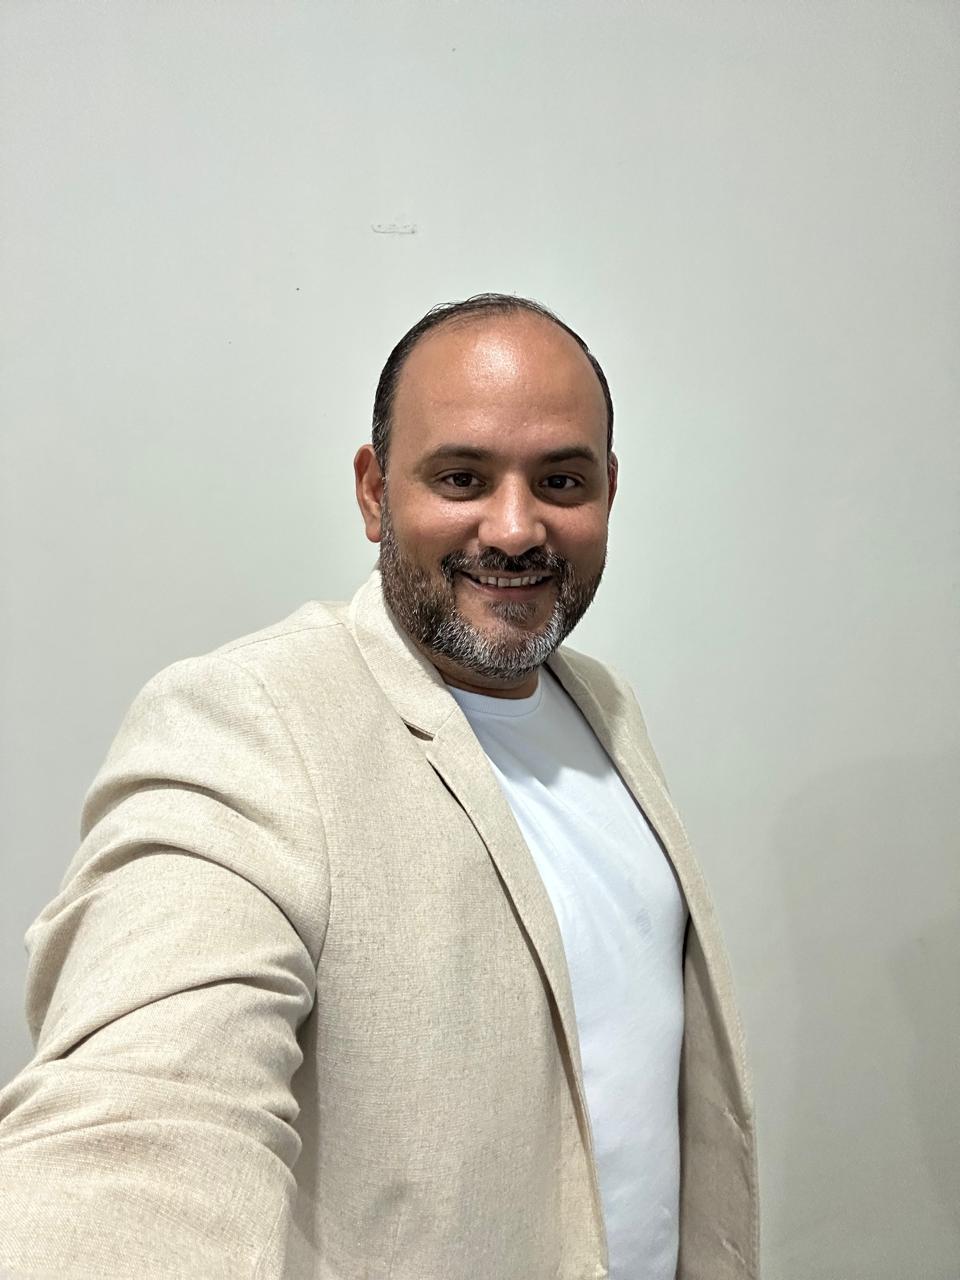
Consultor sênior em GRC · ISO/IEC 27001:2022 Lead Auditor & Implementer · Cloud Security (27017/27018)
Mais de 20 anos em TI, sendo 15+ dedicados à proteção de ambientes corporativos, industriais e governamentais de missão crítica, com atuação em cinco países da América Latina.
Além da ISO 27001
Também apoiamos em outras frentes. Conte o que você precisa e avaliamos sob consulta.
Respostas diretas para as dúvidas mais comuns sobre ISO 27001 e nossos serviços.
Fale com um especialista e receba uma orientação sobre o seu cenário.
Falar com um especialistaSão cerca de 2 minutos e você sai sabendo onde estão suas lacunas. Sem custo e sem compromisso.